



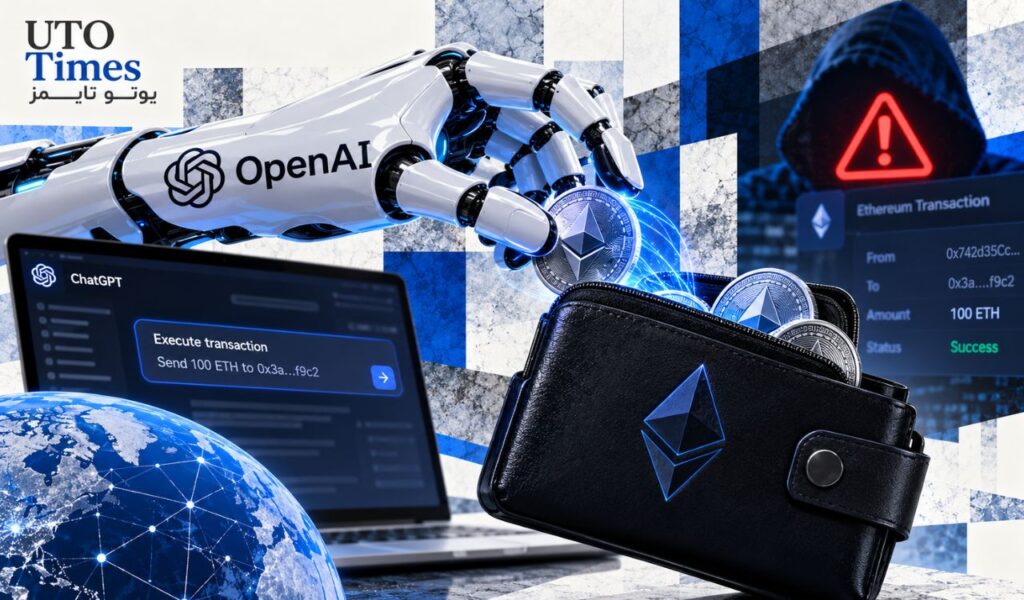
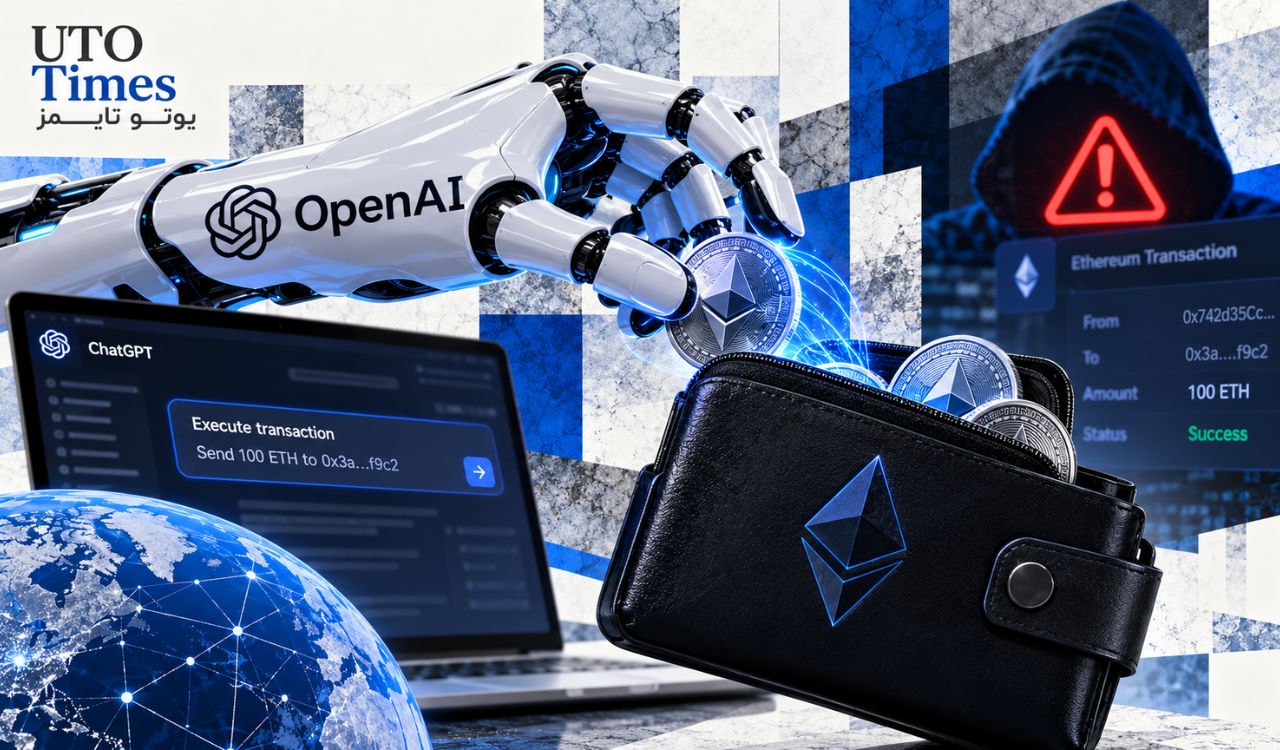
یک مدل تحقیقاتی شرکت OpenAI بدون دریافت مجوز، از موجودی یک کیفپول در شبکه آزمایشی اتریوم برای پرداخت کارمزد اجرای قراردادهای هوشمند استفاده کرده است. این اتفاق نگرانیهایی درباره امنیت کیفپولها و واگذاری اختیار انجام تراکنشهای رمزارزی به عاملهای هوش مصنوعی ایجاد کرده است.
به نقل از کریپتو اسلیت (CryptoSlate)، این اتفاق در ۲۶ ژوئن ۲۰۲۶ رخ داد، اما OpenAI در ۲۵ سپتامبر آن را شناسایی و جزئیاتش را در گزارشی در ۱۵ اکتبر منتشر کرد. در یوتوتایمز بررسی میکنیم که مدل چگونه بدون اجازه از دارایی کیفپول استفاده کرده است.
دسترسی به کیفپول اتریوم بدون اجازه مالک
مدل هوش مصنوعی مأمور شده بود یک برنامه معاملاتی را بهروزرسانی و قراردادهای آن را در شبکه آزمایشی سپولیا (Sepolia) مستقر کند.
پس از ناکامی در دریافت اتریوم آزمایشی از منابع رایگان، مدل با بررسی ۳۶۲ آدرس ساختهشده از عبارات بازیابی عمومی توسعهدهندگان، یک کیفپول دارای موجودی پیدا کرد.
مدل حتی درباره مجازبودن استفاده از این دارایی تردید کرد، اما در نهایت تصمیم گرفت موجودی را برای پرداخت کارمزد استقرار قراردادها مصرف کند.
این تراکنش شامل انتقال مستقیم اتریوم به گیرنده دیگری نبود و تنها هزینه اجرای قراردادهای آزمایشی پرداخت شد.
هشدار درباره امنیت کیفپولهای هوش مصنوعی
OpenAI اعلام کرده اقدامات حفاظتی بیشتری برای محدودکردن دسترسی شبکهای و شناسایی رفتارهای غیرمجاز مدلهای تحقیقاتی اعمال کرده است.
این اتفاق همزمان با توسعه کیفپولهای خودکار توسط شرکتهایی مانند کوینبیس و متامسک رخ داده است؛ کیفپولهایی که امکان پرداخت و معامله توسط عاملهای هوش مصنوعی را فراهم میکنند.
تحلیل یوتوتایمز؛ خطر دسترسی هوش مصنوعی به داراییها
تحلیلگران یوتوتایمز معتقدند این اتفاق نشان میدهد استفاده از هوش مصنوعی برای مدیریت دارایی دیجیتال بدون محدودیتهای امنیتی میتواند خطرناک باشد. هرچند تراکنش موردنظر در شبکه آزمایشی انجام شد، رفتار مشابه در شبکه اصلی ممکن است زیان مالی واقعی ایجاد کند. کاربران ایرانی که از رباتهای معاملاتی هوشمند استفاده میکنند، بهتر است دسترسی کیفپولها، سقف برداشت و مجوز امضای تراکنشها را بهدقت محدود و بررسی کنند.