

هشدار مدیرعامل سابق بایننسCZ درباره دو حفره امنیتی خطرناک وبسایتها
 احسان زیدآبادی
زمان مطالعه: 1 دقیقه
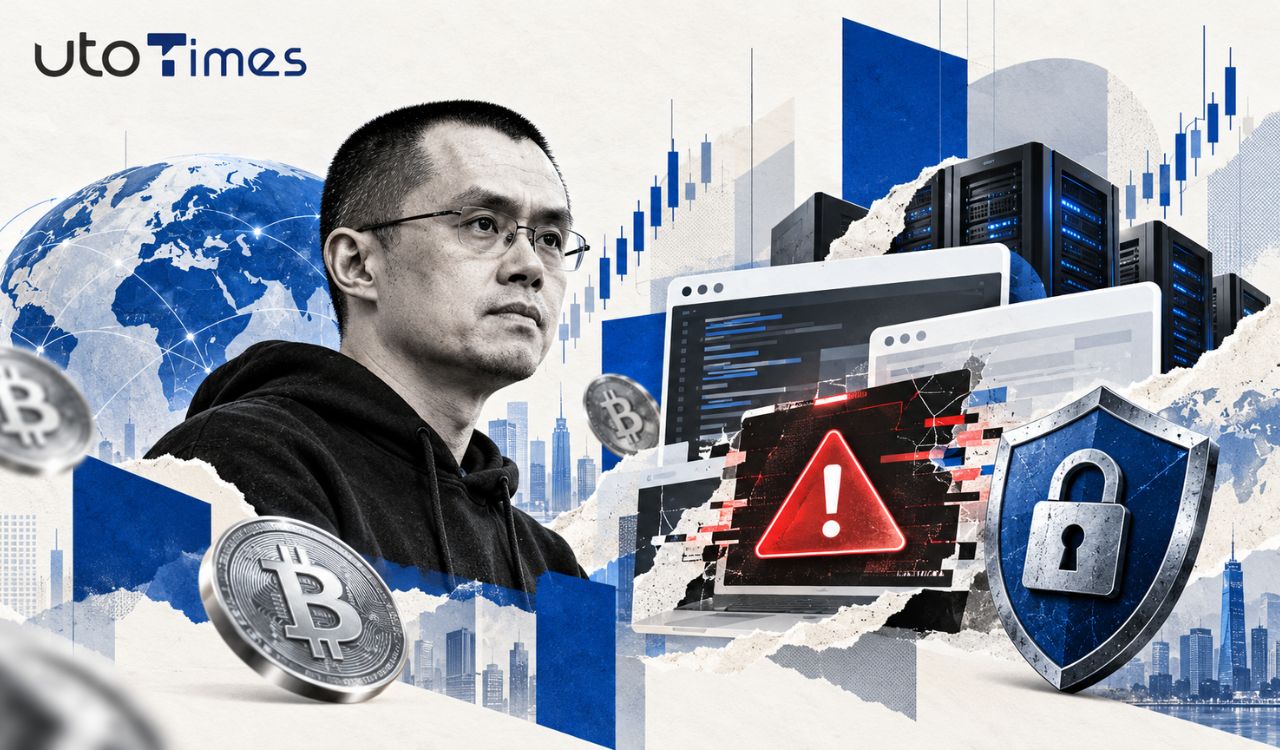

چانگپنگ ژائو (CZ)، بنیانگذار صرافی بایننس، درباره دو آسیبپذیری امنیتی بحرانی در زبان برنامهنویسی PHP هشدار داد و از کاربران خواست طی روزهای آینده هنگام مراجعه به وبسایتها احتیاط بیشتری داشته باشند. این آسیبپذیریها ممکن است به مهاجمان اجازه دهند بدون نیاز به ورود به حساب کاربری، کنترل سرورهای آسیبپذیر را به دست بگیرند.
به نقل از کریپتو پوتیتو (CryptoPotato)، در گزارشی که ۲۲ اکتبر ۲۰۲۶ توسط کریپتورَنک (CryptoRank) نیز منتشر شد، ژائو اعلام کرد برخی مدیران وبسایتها ممکن است بهروزرسانیهای امنیتی را بهموقع نصب نکنند. در یوتوتایمز ابعاد این تهدید و خطرات احتمالی آن برای کاربران ارز دیجیتال را بررسی میکنیم.
دو آسیبپذیری بحرانی PHP با شدت ۹.۲ از ۱۰
آسیبپذیریهای شناساییشده با شناسههای CVE-2026-109618 و CVE-2026-109619 شناخته میشوند و امتیاز امنیتی ۹.۲ از ۱۰ دارند.
این نقصها میتوانند امکان اجرای کد مخرب از راه دور را بدون احراز هویت فراهم کنند.
تیم توسعه PHP در ۲۱ اکتبر بهروزرسانیهای امنیتی لازم را منتشر کرد. نهادهای امنیت سایبری نیز از مدیران وبسایتها خواستهاند اصلاحات را فوراً نصب کنند.
آیا صرافیها و کیفپولهای ارز دیجیتال در خطرند؟
ژائو هشدار داده سوءاستفاده از وبسایتهای آسیبپذیر ممکن است به سرقت اطلاعات ورود کاربران یا حملات بعدی منجر شود.
بااینحال، این هشدار به معنای آسیبپذیربودن تمام پلتفرمهای کریپتویی نیست.
شبکه BNB Chain و صرافی غیرمتمرکز PancakeSwap اعلام کردهاند از PHP در زیرساختهای خود استفاده نمیکنند و تحت تأثیر مستقیم این دو نقص قرار ندارند.
ژائو همچنین از سایر پروژهها خواسته وضعیت امنیتی زیرساختهای خود را شفاف اعلام کنند.
مطالب مرتبط
جهش سهم آپشنهای بیتکوین تا مرز ۶۰ درصد
سهم آپشنها از موقعیتهای باز مشتقات بیتکوین به ۶۰ درصد نزدیک شد. مطالعه کامل این خبر را از سایت یوتوتایمز بخوانید.
مشاهده خبر
Toobit، پلتفرم AlgoWay را برای خودکارسازی معاملات به پلتفرم خود اضافه کرد
Toobit، صرافی جهانی و برنده جوایز متعدد در حوزه ارزهای دیجیتال، امروز از ادغام AlgoWay با پلتفرم خود خبر داد. AlgoWay پلتفرمی است برای خودکارسازی […]
مشاهده خبر
Toobit با افزودن AlgoWay، امکان خودکارسازی هر چه بهتر معاملات را فراهم میکند
Toobit، صرافی جهانی و برنده جوایز متعدد در حوزه ارزهای دیجیتال، امروز از ادغام خود با AlgoWay خبر داد؛ پلتفرمی برای خودکارسازی و ادغام معاملات […]
مشاهده خبر
دیدگاهتان را بنویسید.
برای مشارکت در گفتوگو وارد حساب کاربری خود شوید.
ورود و ثبتنام