






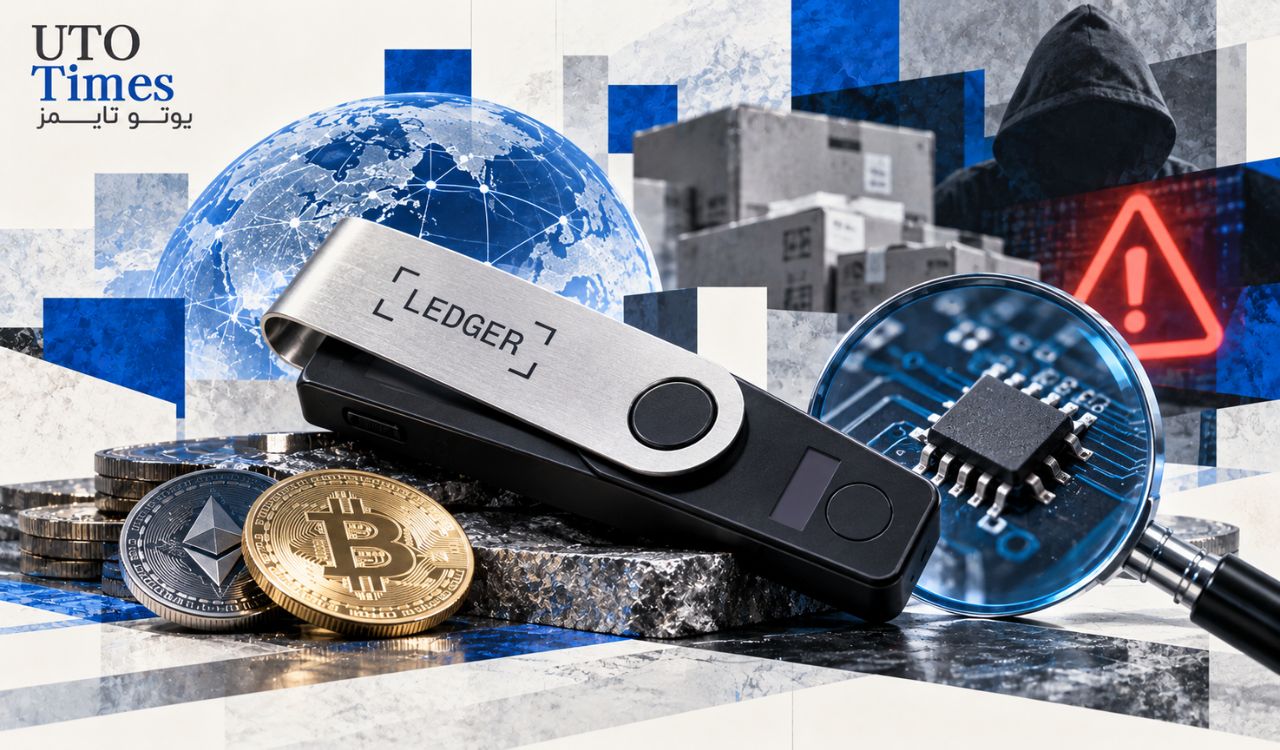
کشف یک قطعهٔ الکترونیکی غیرمجاز در یک کیفپول سختافزاری لجر، توجه را به امنیت مسیر توزیع این دستگاهها جلب کرده است. به نقل از کریپتو اسلیت (CryptoSlate)، لجر وجود این قطعه را در دستگاهی که از فروشندهٔ مستقل CryptoBilis تهیه شده بود تأیید کرده است.
بررسی تیم امنیتی لجر نشان داده که قطعهٔ جاسازیشده میتوانسته عبارت بازیابی ۲۴ کلمهای را هنگام نمایش در فرایند راهاندازی ثبت و با اتصال LTE و سیمکارت الکترونیکی ارسال کند. این قطعه جدا از سیستمعامل و بخش امنیتی اصلی دستگاه عمل میکرد؛ بنابراین ظاهر عادی عملکرد کیفپول لزوماً دستکاری سختافزاری را آشکار نمیکرد.
لجر گفته موارد سرقتِ تأییدشدهای که به این حادثه مرتبط دانسته، به دستگاههای CryptoBilis مربوط بودهاند. این فروشنده فعالیت فروش را متوقف کرده است. دربارهٔ گزارشهای مشابه از فروشگاههای دیگر در آلمان و سنگاپور، لجر هنوز ارتباط یا زنجیرهٔ مشترکی را تأیید نکرده است.
واکنش ترزور و دامنهٔ نامشخص حادثه
ترزور اعلام کرده است که مجوز برخی فروشندگان منتخب را از اول ژانویهٔ ۲۰۲۷ پایان میدهد و کنترلهای زنجیرهٔ تأمین خود را سختگیرانهتر میکند. این شرکت گفته شواهدی از دستکاری دستگاههای خودش پیدا نکرده و این اقدام پیشگیرانه است؛ تعداد یا نام فروشندگان مشمول نیز اعلام نشده است.
برخی پژوهشگران مستقل زیانهای احتمالی مرتبط با این پرونده را نزدیک به ۹۳ میلیون دلار برآورد کردهاند، اما لجر مجموع این خسارت یا شمار کاربران آسیبدیده را تأیید نکرده است. شرکت همچنین گفته سامانهها و خدمات داخلیاش در این رخداد نفوذ نشدهاند.
این پرونده نشان میدهد حتی نگهداری آفلاین کلیدها هم خطر خرید دستگاه دستکاریشده را بهتنهایی از بین نمیبرد. برای کاربران، منبع خرید و حفاظت از عبارت بازیابی همچنان اهمیت اساسی دارد.
تحلیل این خبر بر بازار
تحلیلگران معتقدند رخداد گزارششده یادآور آن است که امنیت کیفپول فقط به تراشه و نرمافزار دستگاه محدود نیست و زنجیره توزیع نیز اهمیت دارد. کاربران ایرانی باید عبارت بازیابی را هرگز در دستگاه متصل یا صفحهای وارد نکنند، دستگاه را از فروشنده معتبر بخرند و موجودی را بهدلیل یک گزارش تأییدنشده جابهجا نکنند. تأیید مستقل جزئیات، برای سنجش دامنه خطر و بازار ضروری است.