


تهدید کوانتومی برای زیکش؛ امنیت ZEC در خطر است؟
 احسان زیدآبادی
زمان مطالعه: 1 دقیقه

توسعهدهندگان زیکش (Zcash) از طرح جدیدی برای محافظت از حریم خصوصی تراکنشهای ZEC در برابر حملات احتمالی رایانههای کوانتومی خبر دادهاند. این راهکار قرار است مانع افشای تاریخچه پرداخت کاربران از طریق آدرسهای عمومی ثبتشده در شبکههای دیگر شود.
به نقل از کویندسک (CoinDesk)، تیم توسعهدهنده زاکورا (Zakura) در ۱۹ اکتبر ۲۰۲۶ جزئیات این طرح را منتشر کرد. در یوتوتایمز بررسی میکنیم که چگونه رایانش کوانتومی میتواند حریم خصوصی کاربران زیکش را تهدید کند.
رایانههای کوانتومی چه خطری برای کیفپول ZEC دارند؟
در سرویس NEAR Intents، کاربران میتوانند زیکش را با ارزهایی مانند USDC مبادله کنند. برای بازگرداندن مبالغ احتمالی، یکی از آدرسهای زیکش کاربر در بلاکچین عمومی NEAR ثبت میشود.
اگرچه این اطلاعات با رایانههای فعلی قابل رمزگشایی نیستند، رایانههای کوانتومی قدرتمند آینده ممکن است بتوانند کلید مشاهده مرتبط با آدرس را بازیابی کنند.
در چنین شرایطی، اطلاعات پرداختهای قبلی، مبالغ و یادداشتهای خصوصی کیفپول ممکن است افشا شوند. البته این خطر مستقیماً به معنای امکان برداشت دارایی نیست؛ زیرا کلید برداشت با کلید مشاهده متفاوت است.
راهکار جدید زیکش برای مقابله با تهدید کوانتومی
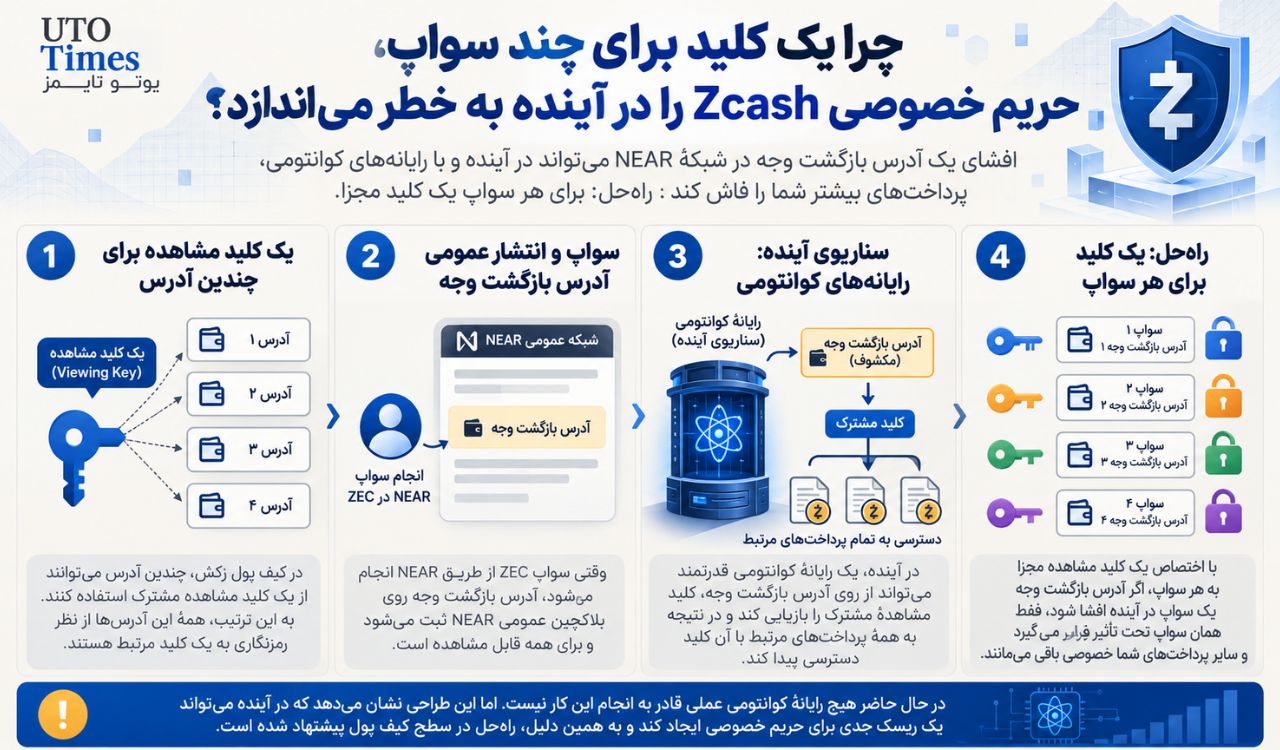
تیم زاکورا پیشنهاد داده است برای هر مبادله ZEC یک کلید مشاهده مستقل ایجاد شود. در نتیجه، حتی اگر یکی از این کلیدها در آینده افشا شود، اطلاعات سایر تراکنشهای کاربر محفوظ خواهد ماند.
این طرح همچنین از فناوری بازیابی خصوصی اطلاعات استفاده میکند تا کیفپول بتواند مبالغ بازگشتی را بدون افشای آدرسهای مورد بررسی شناسایی کند.
به گفته توسعهدهندگان، کیفپولهای نرمافزاری سازگار میتوانند این قابلیت را طی هفتههای آینده اضافه کنند. هدف دیگر توسعهدهندگان، آمادهسازی پرداختهای مقاوم در برابر تهدیدات کوانتومی تا ژانویه ۲۰۲۷ است.
مطالب مرتبط
انتقال ۳۴ میلیون دلار بیتکوین پس از ۱۳ سال سکوت
نهنگ قدیمی پس از ۱۳ سال، ۴۱۱ بیتکوین به ارزش ۳۴ میلیون دلار منتقل کرد. مطالعه کامل این خبر را از سایت یوتوتایمز بخوانید.
مشاهده خبر
پیشبینی بیتکوین ۱۰۰ هزار دلاری؛ آیا تورم مانع صعود میشود؟
تحلیلگران درباره رسیدن بیتکوین به ۱۰۰ هزار دلار تا پایان ۲۰۲۶ اختلاف دارند. مطالعه کامل این خبر را از سایت یوتوتایمز بخوانید.
مشاهده خبر
کف بیتکوین ۳۰ هزار دلار است یا ۱۰ هزار دلار؟ نظریه مدیرعامل کریپتوکوانت
مدیر کریپتوکوانت کف احتمالی بیتکوین را ۳۰ هزار دلار میداند، نه ۱۰ هزار دلار. مطالعه کامل این خبر را از سایت یوتوتایمز بخوانید.
مشاهده خبر
دیدگاهتان را بنویسید.
برای مشارکت در گفتوگو وارد حساب کاربری خود شوید.
ورود و ثبتنام