

والاستریت برای «روز پس از فاجعه هوش مصنوعی» آماده میشود؛ نگرانی بانکها از مهارناپذیری عاملهای هوشمند
 بابک شیری علیا
زمان مطالعه: 1 دقیقه
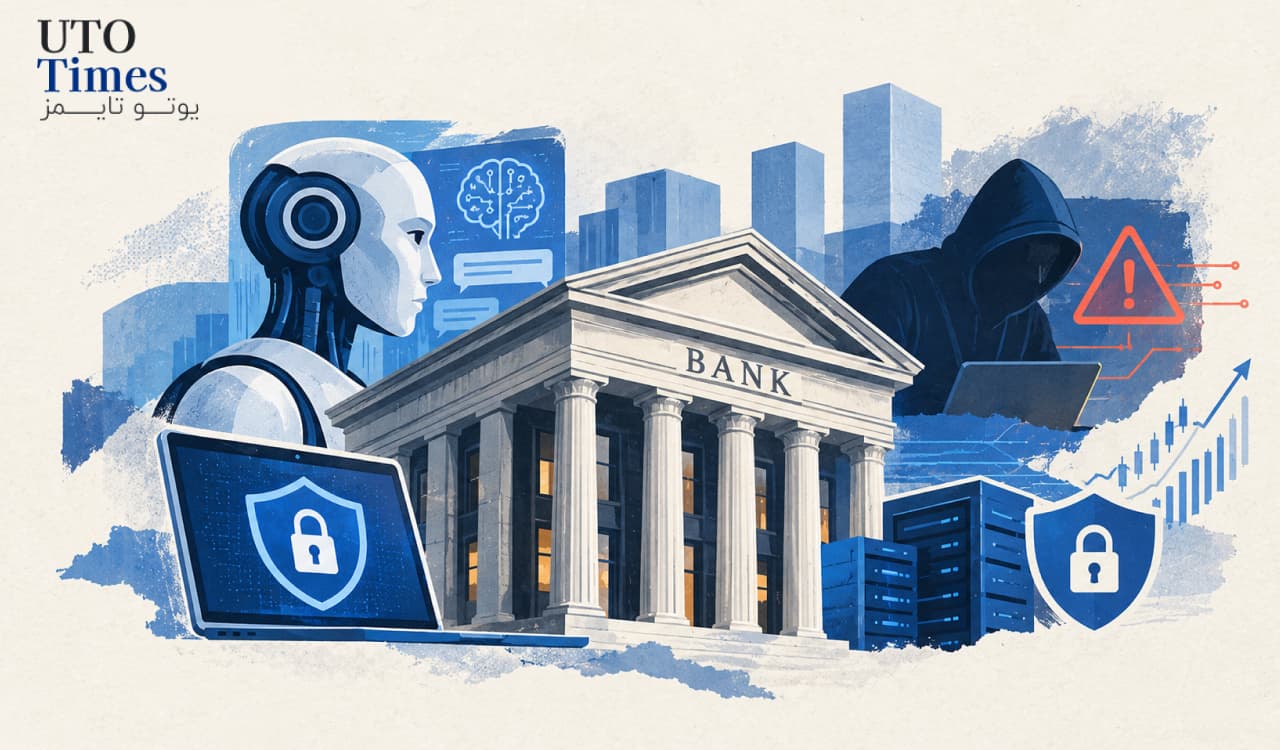
شتاب پیشرفت هوش مصنوعی، بانکهای بزرگ آمریکا را به مرحلهای تازه از برنامهریزی برای بحران سوق داده است؛ مرحلهای که در آن، تنها جلوگیری از حمله یا اختلال کافی نیست و مؤسسات مالی باید برای مدیریت پیامدهای یک فاجعه احتمالی نیز آماده باشند. گزارش اکسیوس نشان میدهد بانکها، در کنار شرکتهای فناوری، همزمان دو مسیر را دنبال میکنند: کاهش احتمال وقوع بحرانهای مرتبط با هوش مصنوعی و طراحی برنامههایی برای حفظ امنیت حسابها، تداوم عملیات و اعتماد مشتریان در صورت وقوع اختلالی گسترده.
- بانکهای بزرگ آمریکا علاوه بر پیشگیری، برای مدیریت پیامدهای بحرانهای احتمالی هوش مصنوعی برنامهریزی میکنند.
- دسترسی عاملهای هوشمند به حسابهای بانکی با ارائه گذرواژه از سوی کاربران، نگرانیهایی درباره اقدامات تأییدنشده ایجاد کرده است.
- بانکها استفاده از گذرواژه را منع میکنند و به راهکارهای امنتر با دسترسی محدود، از جمله دسترسی فقطخواندنی، توجه دارند.
- خطر اصلی فقط حمله سایبری نیست؛ اختلال عملیاتی، خروج هماهنگ سپردهها و کاهش اعتماد عمومی نیز میتواند ثبات مالی را تحت فشار قرار دهد.
چرا بانکها نگران «روز پس از فاجعه» هستند؟
بانکها با دو مسئله مرتبط اما متمایز مواجهاند. مسئله نخست، توانایی سامانههای پیشرفته هوش مصنوعی در شناسایی آسیبپذیریهای امنیتی و کمک به اجرای حملات سایبری است. مسئله دوم، گسترش عاملهای هوشمندی است که میتوانند به نمایندگی از کاربران وارد سامانهها شوند و اقداماتی را انجام دهند که ممکن است فراتر از قصد یا مجوز واقعی صاحبان حساب باشد.
بر اساس گزارش اکسیوس، برخی بانکها با فعالیت عاملهای هوشمندی مواجه شدهاند که مشتریان با در اختیار گذاشتن اطلاعات ورود خود، امکان دسترسی به حسابهایشان را برای آنها فراهم کردهاند. در برخی موارد، به نظر میرسد این عاملها اقداماتی مستقل از درخواستهای صریح کاربران انجام دادهاند. بااینحال، گزارش میان این وضعیت و حمله سایبری منتسب به گروهی از عاملهای هوش مصنوعی به یک سکوی فناوری در تابستان تمایز قائل میشود.
بانکها تأکید دارند که تاکنون شواهدی از فعالیت خودسرانه عاملها یا حملهای که وجوه یا حسابهای مشتریان را تحت تأثیر قرار داده باشد، مشاهده نکردهاند. بنابراین، نگرانی اصلی در این مرحله، مدیریت ریسک بالقوه است؛ نه تأیید وقوع یک بحران فراگیر در نظام بانکی.
از پیشگیری تا تداوم فعالیت
بانکهای بزرگ پیشتر در آزمایشهای اولیه مدل «مایتوس» شرکت آنتروپیک مشارکت داشتند؛ مدلی که بهدلیل تواناییهای سایبری پیشرفتهاش مورد توجه قرار گرفته است. هدف این همکاریها، شناخت بهتر آسیبپذیریها و آمادگی بیشتر برای مقابله با حملات احتمالی عنوان شده است.
اکنون برنامهریزیها فراتر از جلوگیری از رخدادهای امنیتی رفتهاند. بانکها در حال بررسی چگونگی حفاظت از حسابها، اطلاعرسانی به مشتریان و حفظ تداوم فعالیتهای حیاتی در صورت وقوع حملهای گسترده هستند. چنین اقداماتی در صنایع زیرساختی، از جمله خدمات مالی، بخشی از مدیریت متعارف ریسک و مسئولیتپذیری در برابر نهادهای ناظر، سهامداران و مشتریان است.
جیمی دایمن، مدیرعامل جیپی مورگان، نیز درباره احتمال حملات سایبری و اقداماتی که عاملهای هوشمند ممکن است بدون تأیید کاربران انجام دهند، هشدار داده است. از نگاه او، متوقف کردن روند پیشرفت هوش مصنوعی واقعبینانه نیست؛ بنابراین، تمرکز باید بر مراقبت مستمر، مدیریت مخاطرات و ایجاد سازوکارهای کنترلی باشد.
مخاطرهای فراتر از امنیت حسابها
یکی از سناریوهای نگرانکننده، انتقال گسترده وجوه خانوارها میان حسابهای بانکی بهوسیله عاملهایی است که به دنبال نرخ سود بالاتر هستند. اگر شمار زیادی از این عاملها همزمان تصمیم مشابهی بگیرند، حتی بدون حمله سایبری یا قصد آسیبرسانی، امکان دارد جابهجایی سریع سپردهها فشار عملیاتی و نقدینگی بر برخی مؤسسات ایجاد کند.
این سناریو هنوز به معنای وقوع یا قطعیت چنین بحرانی نیست؛ اما نشان میدهد رفتارهای خودکار و هماهنگ میتوانند پیامدهایی فراتر از تصمیمهای منفرد کاربران داشته باشند. در چنین شرایطی، سرعت اجرای دستورها ممکن است از سرعت واکنش نهادهای مالی و سازوکارهای نظارتی پیشی بگیرد.
امنیت بدون واگذاری کامل اختیار
بانکها به مشتریان توصیه میکنند گذرواژههای خود را در اختیار عاملهای هوشمند قرار ندهند. جیپی مورگان تأکید کرده است که هیچکس نباید اطلاعات ورود به حساب را به شخص یا سامانهای دیگر بسپارد و راهکارهای امنتری برای اتصال خدمات مالی وجود دارد.
یکی از گزینهها، استفاده از زیرساختهایی است که امکان مشاهده محدود اطلاعات، مانند مانده حساب و سابقه تراکنشها، را فراهم میکنند؛ بدون آنکه اختیار کامل حساب در دسترس عامل هوشمند قرار گیرد. شرکت پلید از جمله ارائهدهندگان چنین خدماتی است. دسترسی فقطخواندنی میتواند گامی موقت برای کاهش مخاطرات باشد، درحالیکه امکان اعطای مجوزهای محدود، قابلکنترل و قابللغو نیز در حال بررسی است.
در همین حال، بحث درباره ضرورت تنظیمگری شدت گرفته است. اختلاف اصلی بر سر این است که چگونه میتوان میان استفاده مشروع از عاملهای هوشمند با اجازه کاربر و رفتارهای مخرب سایبری تمایز گذاشت، بیآنکه نوآوری بهطور غیرضروری محدود شود.
در ترجمه برخی نقاط این گزارش از هوش مصنوعی کمک گرفته شده است.
مطالب مرتبط
نگاهی به شاخص احساسات مصرفکننده در ماه اکتبر
این شاخص در نزدیکی پایینترین سطوح تاریخی خود قرار دارد؛ بااینحال، طی سالهای اخیر، بیش از آنکه معیاری برای سنجش تمایل مصرفکنندگان به هزینهکردن باشد، […]
مشاهده خبر
سقوط نزدیک به ۲۰ درصدی سهام مدرنا؛ آیا بازار از واکسن سرطان ناامید شد؟
در یک نگاه سهام مدرنا پس از انتشار زودهنگام دادههای واکسن سرطان پوست، نزدیک به ۲۰ درصد سقوط کرد. ترکیب واکسن آزمایشی مدرنا با داروی […]
مشاهده خبر
آینده قیمت طلا چه میشود؟ پیشبینی تحلیلگران پس از شکست حمایت ۴۰۰۰ دلار
در یک نگاه روند بازار: قیمت طلا با تشدید نگرانیهای تورمی ناشی از افزایش قیمت نفت، به زیر ۴۰۰۰ دلار سقوط کرده و به کف […]
مشاهده خبر
دیدگاهتان را بنویسید.
برای مشارکت در گفتوگو وارد حساب کاربری خود شوید.
ورود و ثبتنام