





یک آسیبپذیری در نرمافزار Eclair شبکه لایتنینگ بیتکوین میتوانست در شرایط خاص، کل موجودی محلی یک کانال را به کارمزد ماینرها تبدیل کند. شرکت ACINQ در نسخه 0.14.3 سه نقص امنیتی را برطرف کرده و از اپراتورها خواسته است هرچه سریعتر نرمافزار خود را بهروزرسانی کنند.
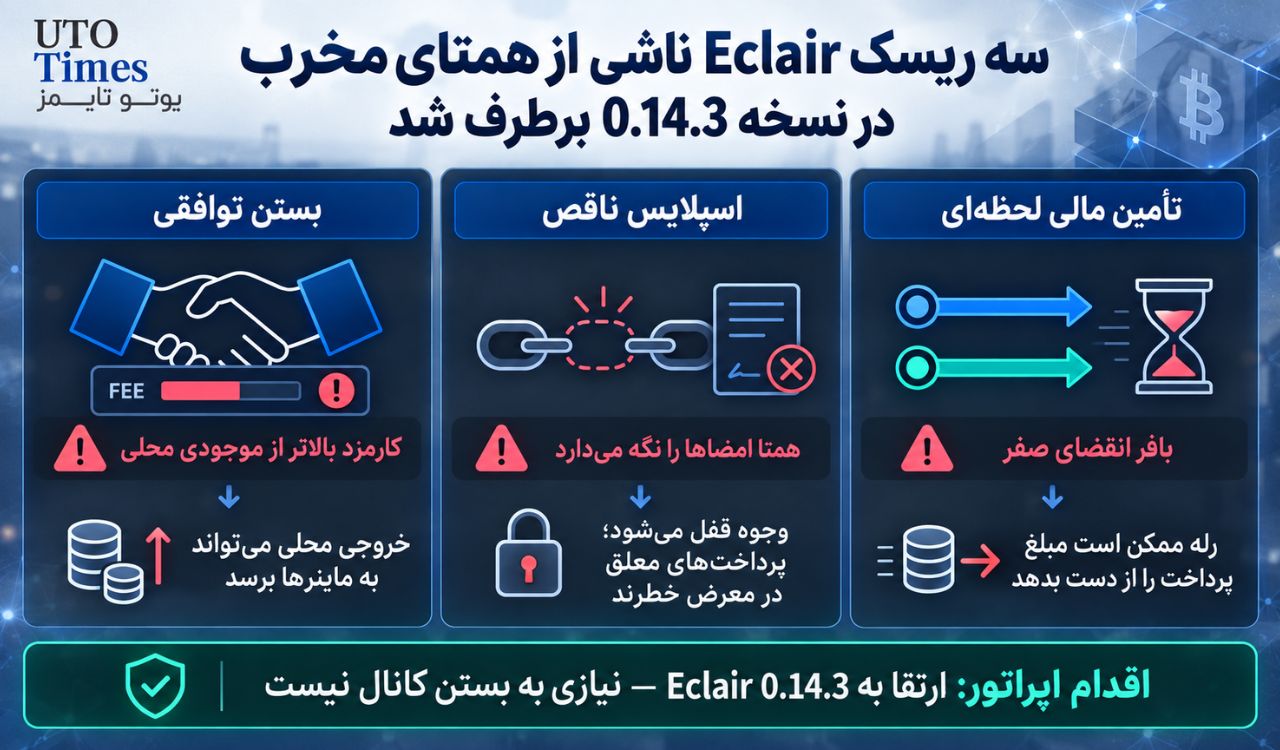
در یوتوتایمز بررسی میکنیم این نقصها چگونه میتوانستند سرمایه کاربران را تهدید کنند. بر اساس دادههای معتبر جهانی بررسیشده توسط یوتوتایمز، این مشکلات به بستن کانال، Splicing و تأمین مالی لحظهای مربوط بودهاند.
خطر از دست رفتن کل موجودی کانال
به نقل از کریپتو اسلیت (CryptoSlate)، مهمترین باگ هنگام بستن توافقی کانال رخ میداد. یک همتای مخرب میتوانست کارمزدی بالاتر از موجودی قربانی پیشنهاد کند و Eclair در برخی شرایط آن را بپذیرد.
در نتیجه، خروجی کاربر حذف و کل موجودی محلی کانال به کارمزد ماینرهای بیتکوین تبدیل میشد. نسخه جدید اکنون پیشنهادهای کارمزدی بالاتر از سقف تعیینشده را رد میکند.
دو آسیبپذیری دیگر هم اصلاح شدند
نقص دوم میتوانست در فرایند Splicing باعث قفلشدن سرمایه یا زیان در پرداختهای در حال انتقال شود.
سومین آسیبپذیری نیز قابلیت On-the-Fly Funding را هدف قرار میداد و امکان سوءاستفاده از زمان انقضای پرداختها را فراهم میکرد.
ACINQ علاوه بر اصلاح این مشکلات، سقف پیشفرض ۵۰ ساتوشی بهازای هر vByte را برای برخی کارمزدهای خودکار تعیین کرده است.
فشار امنیتی بر لایتنینگ افزایش یافته است
این خبر در حالی منتشر شده که BTCPay Server نیز اخیراً از فعالیت رباتهایی خبر داده بود که زیرساختهای در معرض دسترسی LND را برای سرقت اطلاعات مدیریتی بررسی میکردند.
این موارد نشان میدهد مهاجمان بیش از گذشته نرمافزارها و سرویسهای پیرامونی شبکه لایتنینگ را هدف قرار دادهاند.
تحلیل یوتوتایمز از اثر این خبر
تحلیلگران یوتوتایمز معتقدند این خبر بیشتر یک هشدار امنیتی برای کاربران و اپراتورهای لایتنینگ است تا تهدیدی برای شبکه اصلی بیتکوین. برای کاربران ایرانی، استفاده از کیف پولهای معتبر و بهروزرسانی سریع نرمافزار اهمیت زیادی دارد، زیرا بسیاری از ریسکها نه از خود بیتکوین، بلکه از ابزارهای جانبی آن ایجاد میشوند.